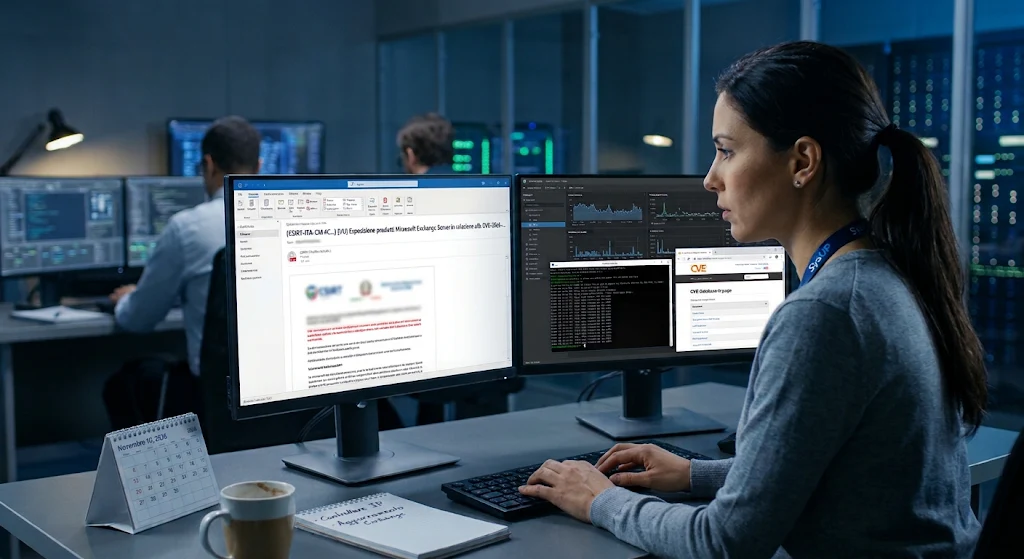
Ti è arrivata una PEC dal CSIRT Italia che parla di una vulnerabilità, di un servizio esposto o di credenziali compromesse? Non è una multa e, se arriva dai canali giusti, non è una truffa: è l’Agenzia per la Cybersicurezza Nazionale che ti avvisa che dall’esterno si vede un problema nei tuoi sistemi. Qui spieghiamo come leggerla, come capire se è autentica e cosa fare nelle prime ore.
Cos’è il CSIRT Italia e perché ti scrive
Il CSIRT Italia è il gruppo di risposta agli incidenti informatici dell’Agenzia per la Cybersicurezza Nazionale (ACN). Tra le sue attività c’è il monitoraggio di ciò che è esposto su Internet: quando individua un sistema vulnerabile o dati rubati riconducibili a un’organizzazione, le invia una comunicazione, spesso via PEC. Non sono casi rari: nel solo mese di settembre 2026 l’Agenzia ha inviato oltre 10.800 comunicazioni, di cui più di 4.400 su servizi esposti e 253 su account compromessi da malware infostealer.
Il CSIRT non entra nei tuoi sistemi: lavora con ricerche passive, cioè guarda quello che chiunque può vedere da Internet. Per questo le comunicazioni dicono spesso che l’organizzazione usa «verosimilmente» un certo prodotto. Il punto è proprio questo: se lo vede il CSIRT, lo vedono anche gli attaccanti.
Com’è fatta una PEC del CSIRT
Le comunicazioni che abbiamo visto arrivare ai nostri clienti hanno quasi sempre la stessa struttura:
- Oggetto con un codice di riferimento, ad esempio [CSIRT-ITA-CM #C…][VU] Esposizione prodotti Microsoft Exchange Server in relazione alla CVE-… (VU sta per vulnerabilità): spesso è proprio la frase che si copia su Google;
- l’apertura «nell’ambito delle proprie attività istituzionali, questo CSIRT è venuto a conoscenza di una vulnerabilità…» e il riferimento alle «ricerche passive effettuate sulle fonti a disposizione»;
- la vulnerabilità, con il codice CVE, la gravità («alta», «critica») e cosa permetterebbe di fare a un attaccante;
- le versioni coinvolte del prodotto e i link alle indicazioni del produttore;
- un allegato con i dettagli rilevati (indirizzi IP, servizi, date);
- la frase finale «Tanto si segnala per l’implementazione delle opportune azioni di mitigazione» e la richiesta di un riscontro all’Agenzia: nelle PEC che abbiamo visto, all’indirizzo info@csirt.gov.it.
Le segnalazioni più frequenti
Servizi esposti vulnerabili (Exchange, VPN, firewall)
È il caso più comune. Un server di posta Microsoft Exchange, una VPN, un firewall o un pannello di gestione raggiungibile da Internet con una versione che ha una falla nota. In uno dei casi gestiti di recente, un’impresa edile cliente ha ricevuto una PEC su una vulnerabilità di gravità alta di Exchange: dopo l’accesso con un utente qualsiasi, un attaccante avrebbe potuto leggere le caselle di posta di tutta l’azienda, allegati compresi.
«Esposizione prodotti … in relazione alla CVE»: cosa significa
Quando esce una vulnerabilità grave e viene sfruttata in massa, il CSIRT avvisa a tappeto chi sembra usare il prodotto: l’oggetto della PEC riporta il nome del prodotto e il codice CVE, e nel testo trovi le versioni vulnerabili e il link al bollettino del produttore. In questi casi il tempo conta: tra la pubblicazione della falla e i primi attacchi automatici possono passare poche ore.
Servizi di posta esposti (IMAP, POP3, SMTP)
Servizi di posta raggiungibili con protocolli datati o con autenticazione debole. Sono il bersaglio preferito degli attacchi che provano migliaia di password in automatico e, una volta dentro una casella, preparano truffe via email ai tuoi clienti e fornitori.
Credenziali compromesse da infostealer
Il CSIRT ha trovato nomi utente e password della tua azienda tra i dati rubati da un malware infostealer. Qui c’è un equivoco frequente: cambiare la password non basta. Le credenziali sono uscite da un computer infetto, spesso insieme ai cookie di sessione, che in alcuni casi permettono di entrare anche con l’autenticazione a due fattori attiva.
La PEC del CSIRT è vera o è phishing?
Esistono false email che si spacciano per il CSIRT o per l’ACN, quindi il dubbio è legittimo. Prima di fare qualunque cosa:
- controlla che sia arrivata via PEC e da un dominio istituzionale dell’Agenzia;
- non aprire allegati eseguibili o archivi protetti da password e non cliccare link che chiedono di accedere a qualcosa;
- verifica l’indirizzo per il riscontro: nelle comunicazioni autentiche che abbiamo visto è info@csirt.gov.it; diffida di richieste verso altri domini;
- confronta i dati: il prodotto citato lo usate davvero? L’indirizzo IP è vostro?
- se hai dubbi, contatta il CSIRT usando i recapiti pubblicati sul sito acn.gov.it, non quelli scritti nel messaggio.
Una comunicazione autentica non chiede mai password, pagamenti o di installare programmi.
Devo rispondere al CSIRT?
La comunicazione chiede di far pervenire «eventuali riscontri» all’Agenzia. Per le pubbliche amministrazioni e per i soggetti che rientrano nella NIS2 la normativa prevede obblighi specifici. Per le altre aziende è un avviso, ma resta un documento ufficiale: se poi subisci un attacco proprio da quella falla, avere ignorato una segnalazione formale è difficile da giustificare, anche verso il Garante privacy in caso di violazione di dati.
Il riscontro va scritto bene: deve dire cosa è stato verificato, cosa è stato corretto e quando, senza ammettere più di quanto è stato accertato.
Cosa fare subito (e cosa no)
- Non ignorarla e non lasciarla in una casella PEC che nessuno legge: annota data e ora di ricezione.
- Non spegnere tutto di corsa e non reinstallare il server: rischi di cancellare le tracce che servono a capire se qualcuno è già entrato.
- Coinvolgi chi gestisce il sistema segnalato, rispettando l’eventuale grado di riservatezza indicato nella comunicazione.
Fin qui puoi arrivare da solo. Il resto richiede competenze specifiche, perché le domande vere sono tre:
- Il problema esiste davvero? La versione è vulnerabile, il servizio è esposto, le credenziali sono ancora valide?
- Qualcuno l’ha già sfruttato? Aggiornare chiude la porta, ma non dice se qualcuno è già passato. Per saperlo vanno analizzati log, accessi e indicatori di compromissione.
- Cosa rispondo all’Agenzia? E come evito che arrivi una nuova PEC tra un mese per un altro servizio esposto?
Il tuo fornitore IT dice che è tutto a posto?
Spesso la PEC arriva ad aziende che hanno già un tecnico o un fornitore informatico, a volte proprio quello che gestisce il sistema segnalato. In questi casi una verifica indipendente non è una questione di fiducia: è un secondo parere su un problema che, almeno una volta, è sfuggito. Noi guardiamo i tuoi sistemi dall’esterno, come fa il CSIRT, e ti diamo un esito chiaro da condividere con chi deve intervenire.
Richiedi la verifica dell’esposizione →
Come evitare la prossima PEC
Una segnalazione del CSIRT è un sintomo: vuol dire che nessuno, in azienda, sta guardando cosa si vede dei vostri sistemi da Internet. Con Recon by SysUP e un vulnerability assessment periodico trovi i servizi esposti e le falle prima che lo faccia il CSIRT o, peggio, un attaccante. Se invece pensi che qualcuno sia già entrato, passa direttamente all’incident response.
Domande frequenti
Come fa il CSIRT a sapere che usiamo quel prodotto?
Con ricerche passive su fonti pubbliche e servizi che analizzano Internet: le versioni dei software esposti spesso si riconoscono dalle risposte dei server. Per questo la PEC usa il condizionale.
La PEC dice «verosimilmente»: e se quel prodotto non lo usiamo più?
Capita, ad esempio con server dismessi ma ancora raggiungibili o con indirizzi IP passati ad altri. Va comunque verificato: un vecchio server dimenticato e mai aggiornato è proprio il tipo di sistema da cui partono molti attacchi.
Ho aggiornato il software: è finita?
L’aggiornamento chiude la falla da quel momento in poi. Se il sistema è rimasto esposto per giorni o settimane, va verificato che nessuno l’abbia sfruttato prima, ad esempio creando utenti, regole di inoltro della posta o accessi nascosti.
Cosa vuol dire «credenziali compromesse da infostealer»?
Che un computer usato per accedere ai vostri servizi è stato infettato da un malware che ruba password e sessioni salvate nel browser. Oltre a cambiare le password vanno individuati e bonificati i dispositivi coinvolti e chiuse le sessioni attive.
Siamo una PMI fuori dalla NIS2: dobbiamo preoccuparci?
Sì. La segnalazione riguarda un rischio tecnico concreto, che esiste indipendentemente dagli obblighi normativi. Gli attacchi automatici non scelgono le vittime in base alla NIS2.
Nella comunicazione c’è la sigla TLP: cosa vuol dire?
Il Traffic Light Protocol indica con chi si possono condividere le informazioni (RED, AMBER, GREEN, CLEAR). Non tutte le comunicazioni la riportano. Con TLP:RED resta ai soli destinatari; con TLP:AMBER si condivide solo dentro l’organizzazione e con chi ha bisogno di saperlo, mai pubblicamente. Nel dubbio, non inoltrare la comunicazione: descrivi il problema a chi deve intervenire e, se serve, chiedi al CSIRT come condividerla.
Potete aiutarci anche se non siamo vostri clienti?
Sì. Scrivici dal modulo contatti indicando il tipo di segnalazione (servizio esposto, CVE, credenziali), senza allegare la PEC. Ti ricontattiamo entro 2 ore lavorative: i dettagli li vediamo insieme in modo riservato e partiamo dalla verifica dell’esposizione.
Fonti: CSIRT Italia – ACN, Operational Summary ACN settembre 2026, FIRST – Traffic Light Protocol 2.0.