Antivirus, EDR, XDR e MDR: le differenze spiegate senza sigle
Antivirus, EDR, XDR, MDR: quattro sigle che i fornitori usano come se fossero gradini di una scala, dal più economico al più completo. Non è così. Le prime tre sono tecnologie, la quarta è un servizio: dice chi guarda gli allarmi e chi interviene. Capire questa differenza è il modo più rapido per non comprare uno strumento che nessuno usa.
In questa guida spieghiamo cosa fa ciascuna soluzione, cosa non fa, e come scegliere in base a come è fatta la tua azienda.
Le differenze in breve
| Antivirus tradizionale | EDR | XDR | |
|---|---|---|---|
| Cosa controlla | File e programmi sul dispositivo | Tutto ciò che succede su PC e server | Endpoint, email, identità, rete e cloud insieme |
| Come riconosce una minaccia | La confronta con minacce già note | Riconosce comportamenti anomali | Collega eventi di sistemi diversi in un unico attacco |
| Cosa fa quando la trova | Blocca o mette in quarantena il file | Isola il dispositivo, ferma i processi, conserva la cronologia | Risponde su più sistemi, ad esempio isola il PC e blocca l’account |
| Cosa non vede | Attacchi nuovi o senza file malevoli | Quello che succede fuori dai dispositivi | Le fonti che non sono collegate |
Confronto tra le tre tecnologie di protezione degli endpoint.
Le tecnologie
antivirus, EDR e XDR: cosa rileva le minacce e con quale visibilità.
Il servizio
l’MDR: chi guarda gli allarmi di EDR o XDR, 24 ore su 24, e interviene.
L’antivirus tradizionale: utile, ma risponde a una sola domanda
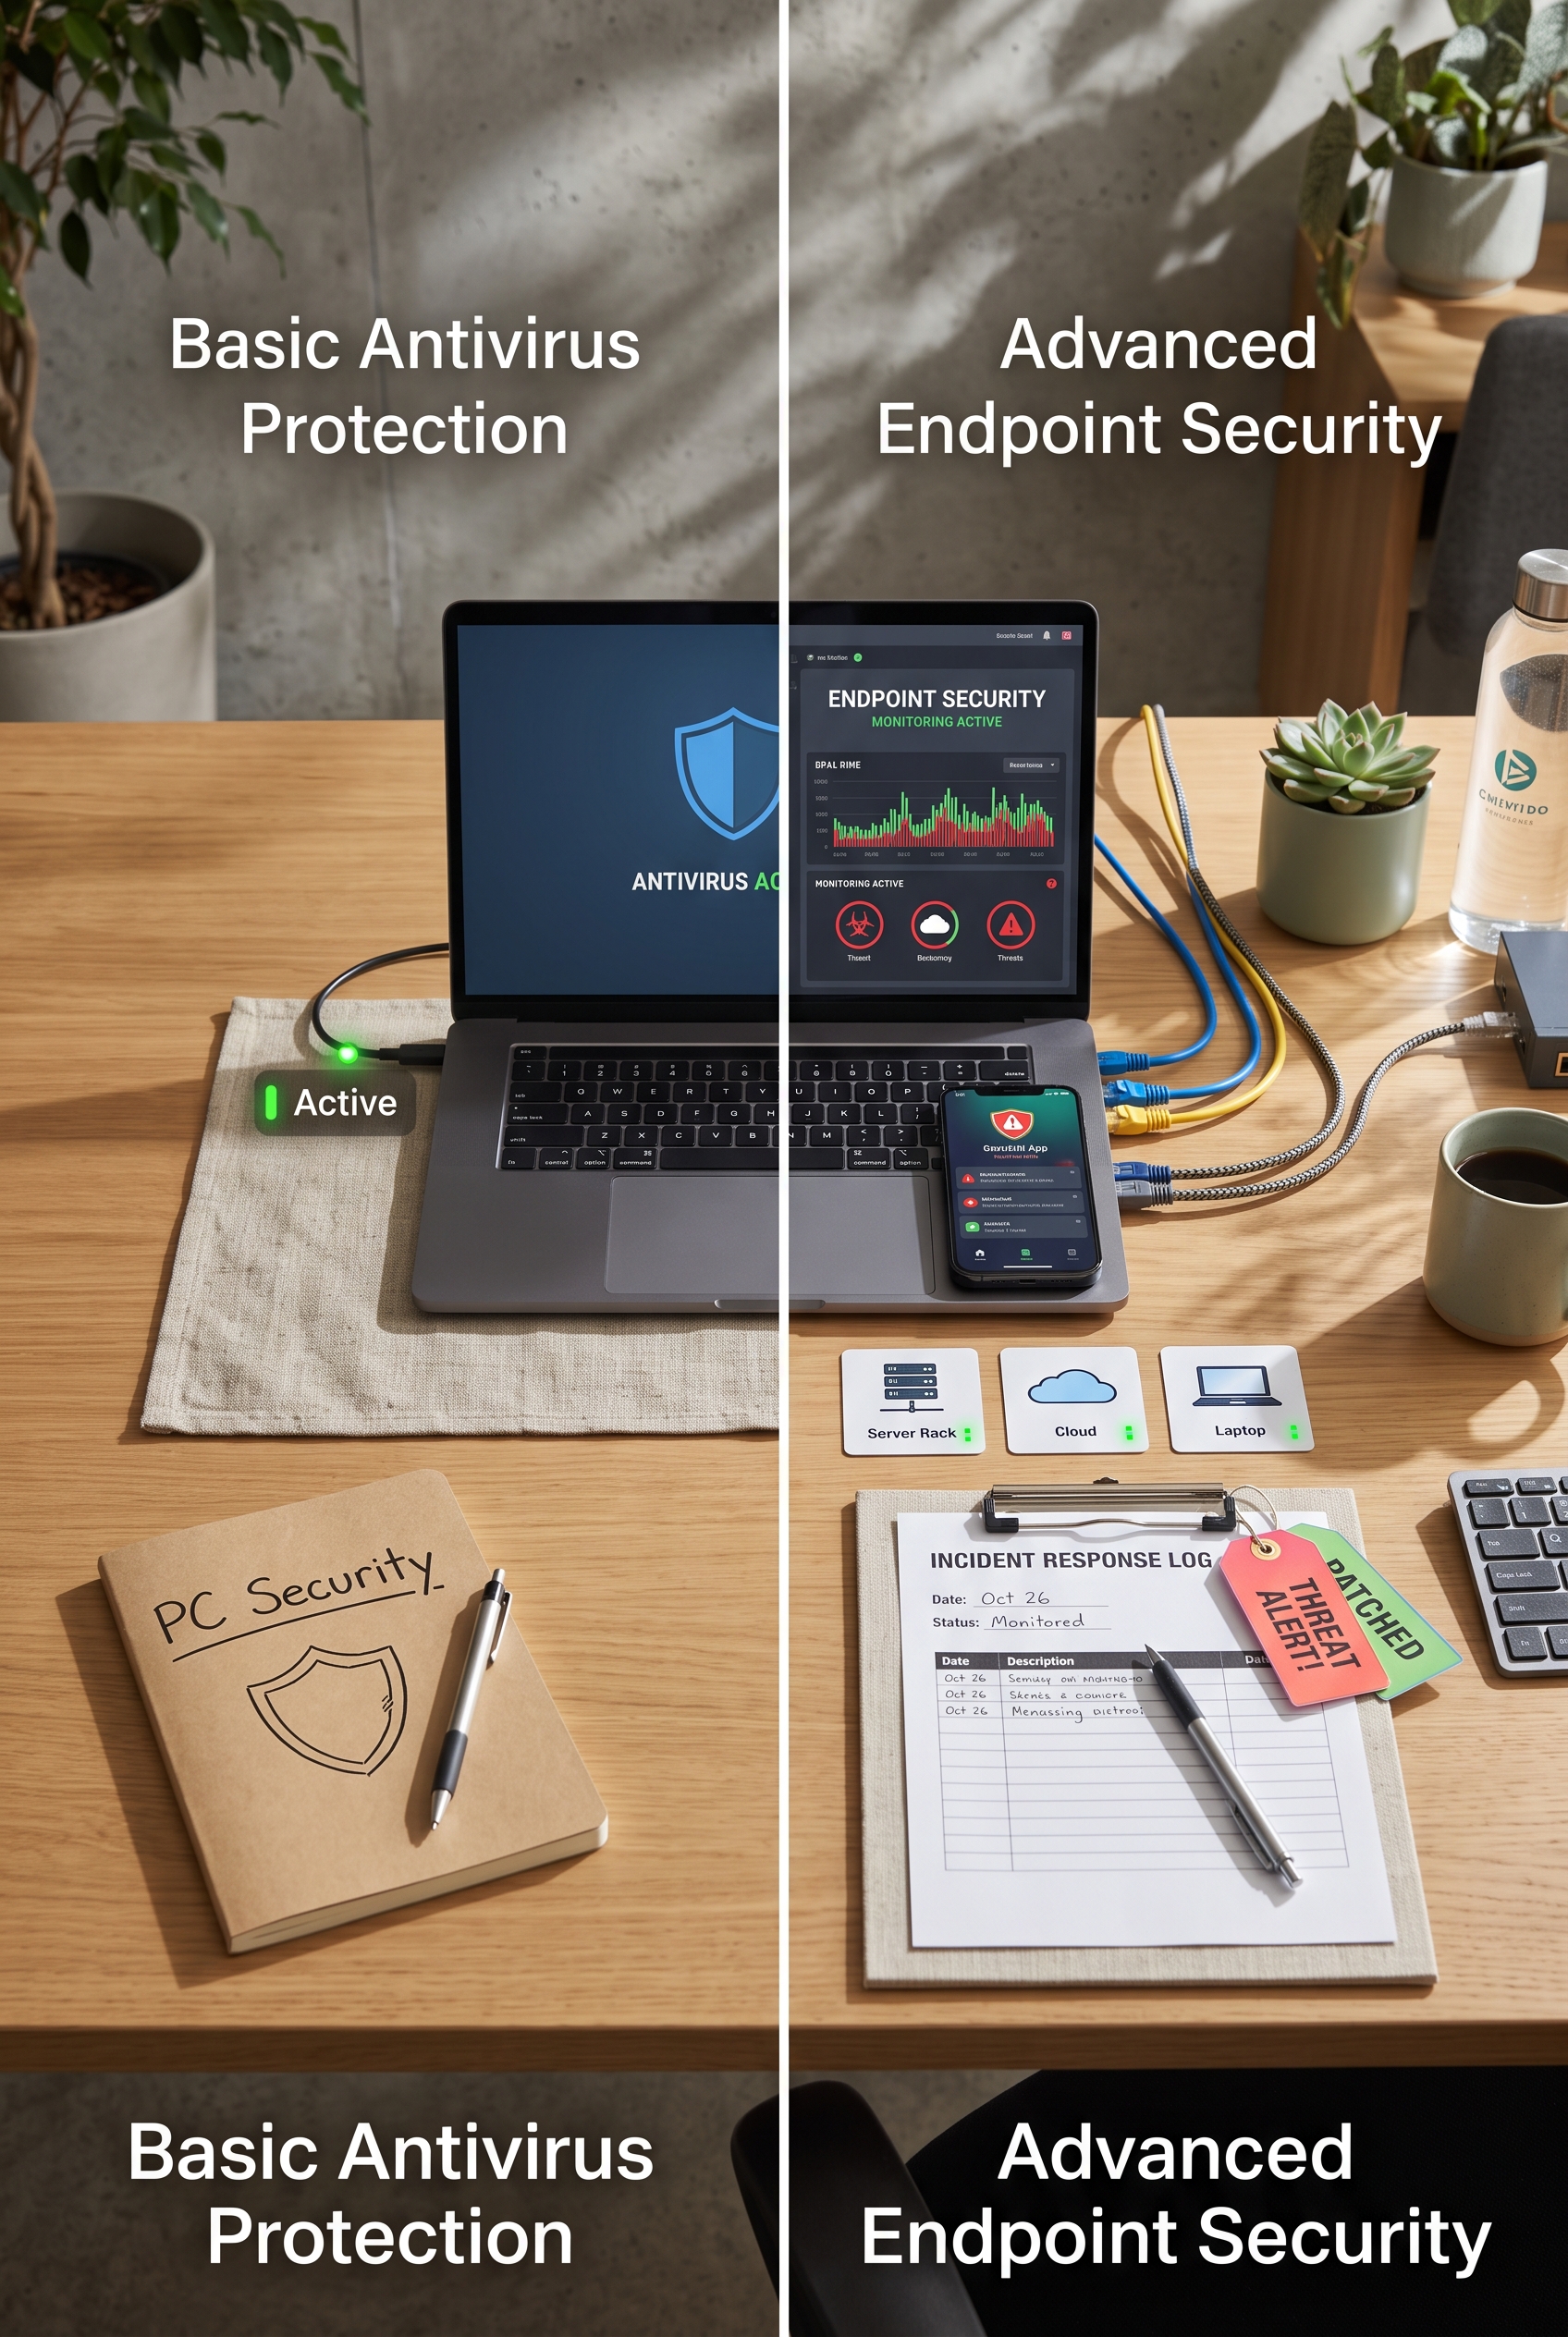
L’antivirus classico confronta file e programmi con un archivio di firme, cioè impronte di malware già visti e catalogati, a cui i prodotti più recenti aggiungono controlli euristici. Se trova una corrispondenza, blocca o mette in quarantena. Funziona bene contro le minacce note, ed è per questo che resta una base da avere.
Il limite è nella domanda a cui risponde: “conosco già questa minaccia?”. Molti attacchi di oggi non la superano nemmeno, perché non usano file malevoli riconoscibili:
- un accesso con credenziali rubate, che per il sistema è un utente legittimo
- strumenti già presenti in Windows, come PowerShell, usati per scopi diversi da quelli normali
- software di accesso remoto regolare installato dall’attaccante
- varianti di malware nuove o costruite su misura, che nessuna firma conosce ancora
In tutti questi casi l’icona dell’antivirus resta verde. Non perché non funzioni, ma perché non è costruito per guardare queste cose.
EDR: registrare cosa succede, non solo bloccare
L’EDR (Endpoint Detection and Response) è un agente installato su PC, notebook e server che registra in continuo cosa accade: processi avviati, connessioni di rete, modifiche ai file, accessi. Su quei dati applica regole e modelli di comportamento, e quando qualcosa non torna genera un allarme.
La domanda cambia: non più “questo file è cattivo?” ma “questa sequenza di azioni è normale?”. Un utente dell’amministrazione che alle 2 di notte lancia PowerShell, scarica uno strumento di cifratura e inizia a rinominare migliaia di file non usa nessun file “noto come malevolo”. Ma il comportamento è inconfondibile.
Cosa aggiunge rispetto all’antivirus
- Visibilità: una cronologia di cosa è successo su ogni dispositivo, utile per capire da dove è entrato un attacco e fin dove è arrivato.
- Risposta: dalla console si può isolare un PC dalla rete, fermare un processo, mettere in quarantena file. Molti prodotti lo fanno anche in automatico.
- Evidenze: i dati raccolti servono a ricostruire l’incidente, anche per le notifiche previste dalla NIS2.
Cosa non fa da solo
Un EDR produce allarmi, e un allarme non letto non protegge nessuno. Qualcuno deve valutarli, distinguere i falsi positivi, decidere se isolare un server di produzione alle 18 di venerdì. Se l’IT è una persona che si occupa anche di stampanti, utenti e gestionale, quel lavoro rischia di non essere fatto. È il motivo per cui l’EDR da solo spesso delude.
XDR: collegare gli eventi tra sistemi diversi
Un attacco raramente resta su un solo PC. Il percorso tipico attraversa più sistemi: una email di phishing, un accesso alla casella Microsoft 365 da un paese insolito, poi un login sulla VPN, poi movimenti verso il file server. Ogni sistema vede un pezzo e, preso da solo, ogni pezzo può sembrare innocuo.
L’XDR (Extended Detection and Response) estende l’approccio dell’EDR oltre l’endpoint: raccoglie segnali da endpoint, email, identità, rete e cloud e li mette in relazione. Invece di cinque allarmi deboli in cinque console diverse, presenta un unico incidente con la sequenza completa.
XDR
pensato per rilevare e rispondere: poche fonti ben integrate, regole già pronte, azioni di risposta collegate.
SIEM
pensato per raccogliere e conservare log da qualsiasi fonte: più flessibile, ma le regole vanno costruite e mantenute. Ne parliamo nella pagina su SIEM e monitoraggio.
Esistono XDR “nativi”, in cui tutte le fonti sono dello stesso produttore, e XDR “aperti”, che integrano strumenti di marche diverse. I primi sono più semplici da avviare, i secondi si adattano meglio a un’infrastruttura già esistente.
Il limite resta lo stesso dell’EDR, solo spostato più in alto: l’XDR riduce il rumore e dà contesto, ma qualcuno deve comunque decidere e agire.
MDR: il servizio che risponde agli allarmi
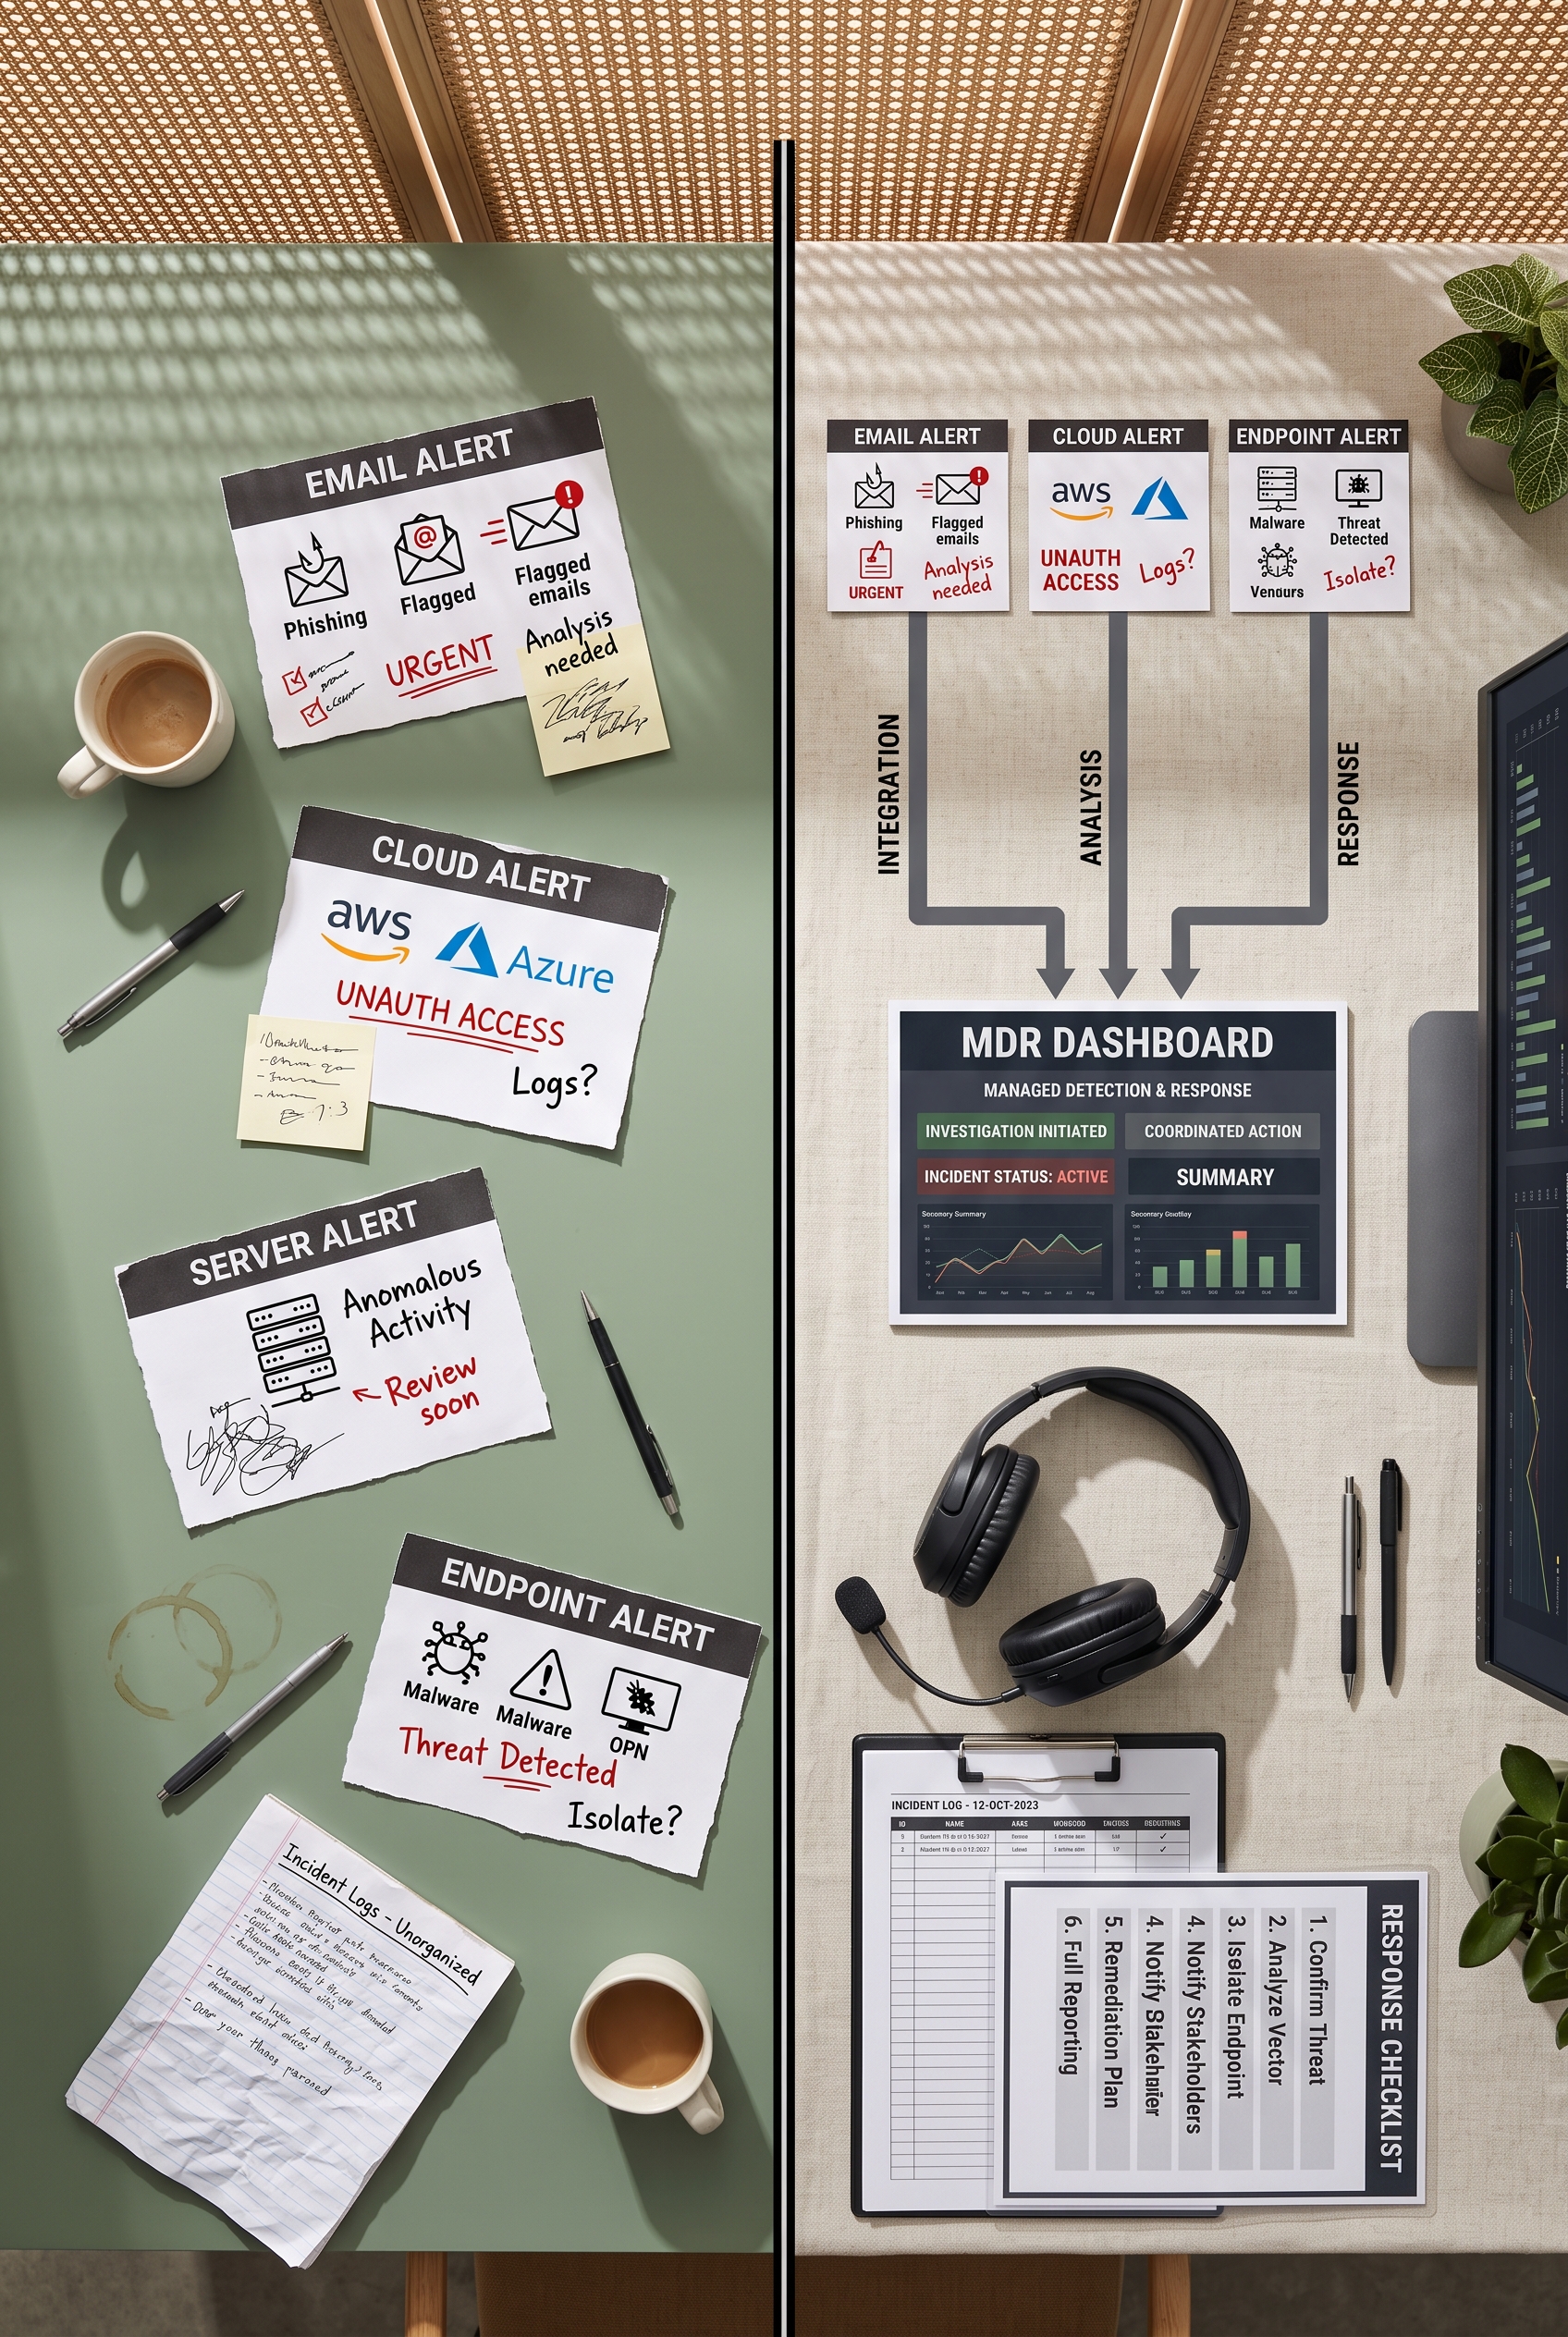
L’MDR (Managed Detection and Response) non è un altro software. È un servizio in cui un team di analisti, di solito un SOC (Security Operations Center) attivo 24 ore su 24, monitora l’EDR o l’XDR al posto tuo e interviene.
Un servizio MDR comprende di norma:
- triage degli allarmi: separare i falsi positivi dalle minacce reali
- indagine: ricostruire cosa è successo e quali sistemi sono coinvolti
- contenimento: isolare dispositivi e bloccare account compromessi, secondo regole concordate prima
- threat hunting: cercare attivamente segnali di compromissione che non hanno generato allarmi
- report periodici e documentazione degli incidenti
Quando l’MDR lavora su un XDR, alcuni fornitori lo chiamano MXDR. Il concetto non cambia: tecnologia più persone.
Non è una scala: tecnologia e servizio sono due scelte diverse
L’errore più comune è pensare antivirus → EDR → XDR → MDR come quattro livelli in ordine crescente. In realtà le scelte sono due, e indipendenti:
- Quale tecnologia: un EDR come base, un XDR quando i dati e i sistemi da proteggere lo giustificano.
- Chi la gestisce: il tuo IT interno, oppure un servizio MDR.
Un EDR gestito da un buon MDR protegge spesso meglio di un XDR completo che nessuno guarda.
Quale scegliere
L’EDR è la base, già da poche postazioni
Per noi un EDR va messo già a partire da una decina di postazioni. Non serve essere un’azienda grande per essere un bersaglio: basta un PC compromesso per arrivare al file server o alla posta. E una cronologia di cosa è successo serve a qualsiasi azienda debba ricostruire un incidente, che sia per la NIS2, per il GDPR o per l’assicurazione.
L’XDR dipende da quanto sono sensibili i dati
Il passaggio all’XDR non dipende dal numero di dipendenti, ma da cosa c’è da proteggere e da quanto è esposto. Ha senso valutarlo quando:
- tratti dati sensibili: sanitari, finanziari, progetti e proprietà intellettuale, dati di clienti in grandi quantità
- sei un fornitore critico per i tuoi clienti, o rientri nella NIS2
- il lavoro passa soprattutto da email, Microsoft 365, cloud e accessi remoti, dove l’EDR da solo non vede
- un fermo di qualche giorno avrebbe un impatto serio sull’attività
L’MDR dipende da chi guarda gli allarmi
La domanda da farsi è semplice: se arriva un allarme alle 2 di notte di sabato, chi lo vede? Se la risposta è “nessuno fino a lunedì”, serve un servizio MDR, qualunque sia la tecnologia scelta.
Un dettaglio che vale la pena controllare: molte PMI hanno già un EDR senza saperlo. Microsoft 365 Business Premium, per esempio, include Microsoft Defender for Business. Prima di comprare un nuovo prodotto, conviene verificare cosa c’è già in licenza e se è configurato.
Un esempio: l’allarme del sabato notte
Prendiamo un caso tipico: un’azienda di 40 persone con un EDR installato su tutti i PC, gestito dal responsabile IT interno.
- Venerdì sera un dipendente apre un allegato di phishing. L’EDR rileva un comportamento sospetto e genera un allarme di gravità media.
- Sabato notte l’attaccante usa le credenziali raccolte per collegarsi al file server. L’EDR genera altri allarmi.
- Lunedì mattina il responsabile IT trova la console piena di notifiche, ma i file del server condiviso sono già cifrati.
L’EDR ha funzionato: ha visto tutto. Mancava qualcuno che leggesse gli allarmi e isolasse il primo PC venerdì sera. Con un servizio MDR l’allarme sarebbe stato valutato in orario notturno e il dispositivo isolato prima che l’attacco si allargasse.
EDR, MDR e NIS2
La NIS2 non impone un prodotto specifico, ma chiede di gestire gli incidenti e di notificare quelli significativi con tempi precisi: un preallarme entro 24 ore, una notifica entro 72 ore e una relazione finale entro un mese.[EUR-Lex] Rispettarli è difficile se l’incidente si scopre il lunedì e non c’è una cronologia di cosa è successo. Un EDR fornisce i dati, un servizio MDR le persone e la documentazione. Sul ruolo di chi tiene i rapporti con le autorità trovi la nostra guida alla nomina del referente CSIRT.
Il contesto spiega perché il tema non è teorico: secondo il Rapporto Clusit 2026, nel 2025 l’Italia ha subito 507 incidenti gravi noti, il 42% in più dell’anno precedente, pari al 9,6% del totale mondiale.[Clusit]
Domande frequenti
Qual è la differenza tra EDR e antivirus?
L’antivirus blocca minacce già note confrontandole con un archivio di firme. L’EDR registra cosa succede sul dispositivo, riconosce comportamenti anomali anche senza malware noti e permette di indagare e intervenire, per esempio isolando il PC dalla rete.
Qual è la differenza tra EDR e XDR?
L’EDR lavora sugli endpoint, cioè PC, notebook e server. L’XDR aggiunge altre fonti, come email, identità, rete e cloud, e collega gli eventi tra loro per riconoscere un attacco che attraversa più sistemi.
Qual è la differenza tra EDR e MDR?
L’EDR è una tecnologia, l’MDR è un servizio. Con l’MDR un team di analisti monitora l’EDR o l’XDR 24 ore su 24, valuta gli allarmi e interviene in caso di incidente.
L’MDR sostituisce l’EDR?
No. L’MDR si appoggia a un EDR o a un XDR: senza la tecnologia gli analisti non hanno dati su cui lavorare.
Se ho un EDR, l’antivirus serve ancora?
Nella maggior parte dei prodotti moderni la protezione antivirus è già inclusa nell’agente EDR. Due prodotti diversi sullo stesso PC, invece, possono entrare in conflitto: conviene verificarlo in fase di installazione.
Una PMI ha bisogno di un SOC?
Di solito non di un SOC interno, che richiede personale su turni h24. Un servizio MDR dà accesso a un SOC esterno a un costo sostenibile per una PMI.
Come lavoriamo noi
Il nostro servizio di endpoint security parte dal censimento dei dispositivi e dalla verifica di cosa hai già in licenza. Poi installiamo e configuriamo l’agente EDR o XDR e attiviamo il monitoraggio con risposta agli allarmi, concordando prima cosa possiamo fare in autonomia e cosa va deciso insieme. Ricevi report periodici utilizzabili anche per audit, GDPR e NIS2, e in caso di incidente il supporto della nostra incident response.