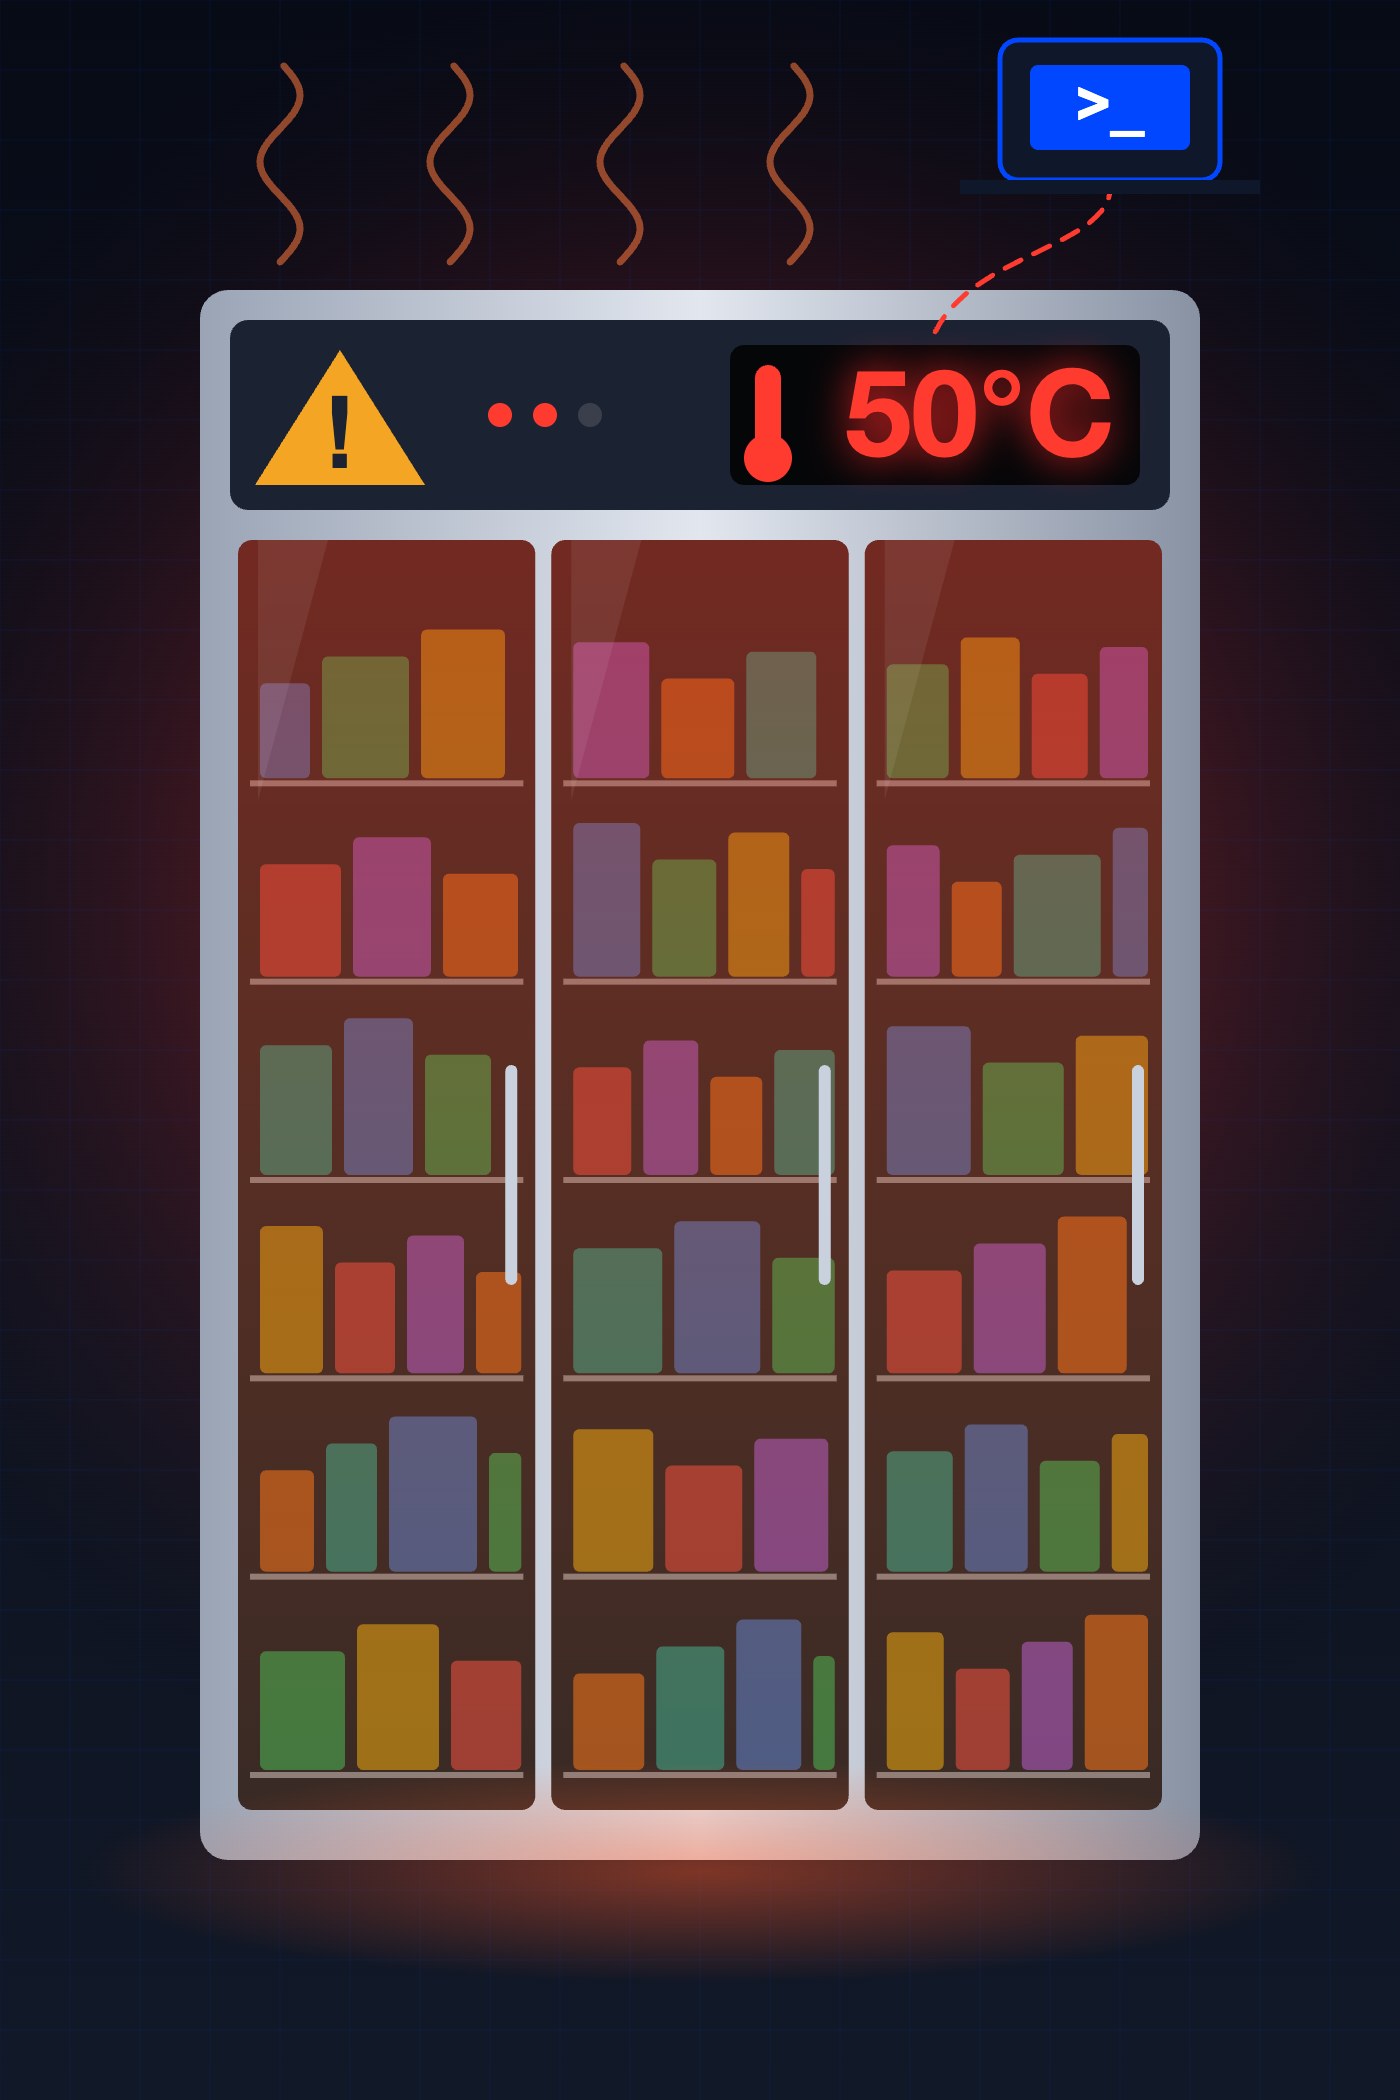
Nella notte tra l’11 e il 12 ottobre 2026, in Francia, centinaia di supermercati hanno trovato i frigoriferi trasformati in forni: fino a 50°C nei banchi frigo e nelle celle, merce fresca e surgelata da buttare. Non è stato un guasto, ma un attacco informatico agli impianti di refrigerazione gestiti da remoto. Ed è una lezione che riguarda qualunque azienda abbia impianti connessi seguiti da un fornitore.
Cosa è successo
Secondo le ricostruzioni della stampa, gli attaccanti hanno preso il controllo da remoto dei sistemi che regolano il freddo nei punti vendita e hanno forzato un ciclo di sbrinamento: invece di raffreddare, gli impianti hanno scaldato per ore. In alcuni negozi gli allarmi sono suonati per tutta la notte prima che il personale potesse intervenire.[Tech Insider]
Le insegne coinvolte includono Intermarché e Netto, con almeno 300 negozi, e Coopérative U. La procura di Parigi ha aperto un’indagine e al momento nessun gruppo ha rivendicato l’attacco.[TgCom24]
| Cosa sappiamo | Cosa non sappiamo ancora |
|---|---|
| Gli impianti di refrigerazione sono stati manipolati da remoto, con temperature fino a 50°C | Come gli attaccanti hanno ottenuto l’accesso |
| Intermarché e Netto parlano di un fornitore terzo che gestiva gli impianti da remoto | Quale fornitore o quale sistema, e se esiste una vulnerabilità specifica |
| La procura di Parigi indaga | Chi c’è dietro e con quale obiettivo |
La notizia è in evoluzione: le informazioni tecniche circolate finora sono in parte non confermate.
Perché riguarda anche le aziende italiane
Il caso francese non parla di supermercati, parla di impianti connessi gestiti da remoto. E di questi ne è pieno ogni settore: celle frigorifere, climatizzazione, building automation, linee di produzione, quadri elettrici, sistemi di videosorveglianza.
Quasi sempre funzionano così: il produttore o un fornitore di manutenzione si collega da remoto per monitorare, aggiornare e intervenire. È comodo e fa risparmiare, ma sposta il problema: se un fornitore può accendere, spegnere e regolare i tuoi impianti da remoto, può farlo anche chi gli ruba l’accesso.
Non è un rischio teorico: nei nostri assessment troviamo spesso accessi remoti di fornitori esposti su internet senza autenticazione a più fattori. In molte aziende nessuno sa con precisione quali dispositivi sono raggiungibili da internet, chi ha le credenziali di accesso remoto e se quelle credenziali sono protette da un secondo fattore. È da qui che conviene partire.
La prima domanda: cosa vede un attaccante da internet?
Prima di qualunque attacco c’è una fase di ricognizione: l’attaccante cerca cosa è esposto. Indirizzi IP, pannelli di gestione raggiungibili dal web, VPN, portali dei fornitori, servizi con versioni vecchie e vulnerabili. Gli strumenti per farlo sono pubblici e automatici.
La scansione della superficie d’attacco esterna (in inglese External Attack Surface Management, EASM) fa lo stesso lavoro, ma per conto tuo:
- individua domini, sottodomini, indirizzi e servizi riconducibili alla tua azienda, compresi quelli dimenticati
- rileva pannelli di gestione, accessi remoti e dispositivi raggiungibili da internet che non dovrebbero esserlo
- segnala versioni software vulnerabili e configurazioni deboli, in ordine di priorità
- ripete il controllo nel tempo, perché la superficie d’attacco cambia ogni volta che si aggiunge un impianto o un fornitore
Noi la eseguiamo con Recon by SysUP, la nostra piattaforma di exposure management, e la integriamo con il vulnerability assessment quando serve andare più a fondo sui sistemi interni.
6 cose da fare subito
- Fai l’inventario degli impianti connessi: quali sono, chi li gestisce, come sono collegati e se sono raggiungibili da internet. Una scansione della superficie d’attacco ti dà la risposta in pochi giorni.
- Togli da internet ciò che non serve: nessun pannello di gestione deve essere esposto direttamente. Gli impianti si raggiungono solo attraverso un accesso controllato.
- Metti in sicurezza l’accesso remoto dei fornitori: VPN o accesso dedicato, credenziali personali e non condivise, autenticazione a più fattori, accessi registrati e attivi solo quando servono.
- Separa la rete degli impianti da quella degli uffici con una segmentazione e regole di sicurezza perimetrale: chi entra da una parte non deve arrivare ovunque.
- Aggiorna e monitora: firmware e software dei sistemi di gestione aggiornati, e allarmi su comandi anomali, come uno sbrinamento forzato di notte su centinaia di impianti insieme.
- Scrivi le regole nei contratti: chiedi ai fornitori come proteggono i loro accessi, entro quanto ti avvisano di un incidente e chi fa cosa in caso di attacco. Poi prepara un piano di incident response che includa anche gli impianti.
Cosa dicono le norme
NIS2: la catena di fornitura
La direttiva NIS2 chiede ai soggetti coinvolti di gestire anche il rischio che arriva dai fornitori. Tra i settori interessati c’è la produzione industriale, la trasformazione e la distribuzione all’ingrosso di alimenti. Gli accessi remoti di terzi sono esattamente il tipo di rischio da valutare e documentare.[EUR-Lex] Se vuoi capire se e come ti riguarda, parti dalla nostra guida al NIS2 gap assessment.
Cyber Resilience Act: chi produce
Dall’11 settembre 2026 i produttori di dispositivi connessi devono segnalare le vulnerabilità attivamente sfruttate entro 24 ore, attraverso la piattaforma unica di ENISA. L’obbligo vale anche per i prodotti già sul mercato.[EUR-Lex] Se produci impianti o dispositivi connessi, trovi qui il nostro percorso sul Cyber Resilience Act.
Come ti aiutiamo
Partiamo da quello che si vede da fuori: una scansione della superficie d’attacco con Recon by SysUP ti dice quali impianti, servizi e accessi remoti sono esposti. Da lì mettiamo in fila gli interventi: chiusura delle esposizioni, accessi dei fornitori protetti, segmentazione della rete e monitoraggio nel tempo.
Fonti
- [TgCom24] Francia, attacco hacker nei supermercati: manomessa la temperatura dei frigoriferi
- [Tech Insider] Attacco hacker: 300 supermercati francesi a 50°C
- [Agenda Digitale] Attacco hacker distrugge il cibo nei supermercati
- [EUR-Lex] Direttiva (UE) 2022/2555 – NIS2
- [EUR-Lex] Regolamento (UE) 2024/2847 – Cyber Resilience Act, art. 14 e art. 69
Articolo aggiornato al 14 ottobre 2026. La notizia è in evoluzione e alcuni dettagli tecnici dell’attacco non sono ancora confermati dalle autorità.